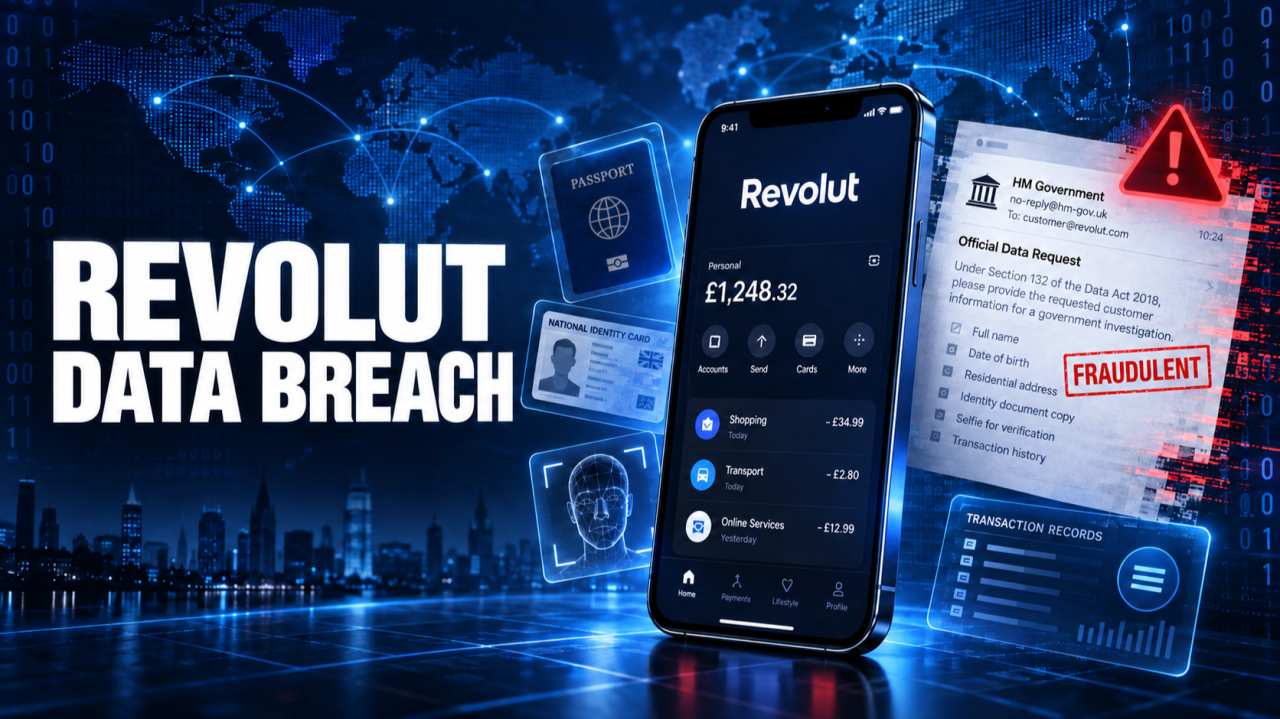
A Revolut, Európa legnagyobb fintechvállalata jelentős adatvédelmi incidensről számolt be. Kormányzati tisztviselőknek magukat kiadó csalók rendkívül érzékeny ügyféladatok átadására vették rá a pénzügyi szolgáltatót. Az érintett információk között személyazonosító okmányok, számlaadatok és tranzakciós előzmények is szerepeltek.
A támadók nem a Revolut alapvető banki infrastruktúrájába törtek be. A beszámolók szerint egy valódi kormányzati e-mail-domainhez kapcsolódó bizalommal éltek vissza: ezen keresztül olyan hamis ügyféladat-kéréseket küldtek, amelyeket kezdetben jogszerű megkeresésként kezeltek.
A Revolut kifinomult, külső szereplő által elkövetett, más személynek vagy szervezetnek való kiadásra épülő csalásként jellemezte az esetet. A vállalat szerint egy jogosulatlan fél valódi kormányzati szerv domainjéhez tartozó e-mail-címet használt. A megtévesztés felfedezése után letiltották a címet, és értesítették az érintett kormányzati szervet, a bűnüldöző szerveket, az adatvédelmi hatóságokat és a pénzügyi felügyeleteket.
„A Revolut rendszereit és az ügyfelek pénzét az incidens nem érintette” – közölte a vállalat.
Bár a Revolut nyilvánosan úgy fogalmazott, hogy az érintett ügyfelek száma rendkívül alacsony, az első vizsgálatot követően körülbelül 700 embert keresett meg.
Milyen ügyféladatokat érintett a Revolut-adatszivárgás?
Az eset súlyosságát növeli, hogy a beszámolók szerint az illetéktelenekhez került információk köre jóval túlmutatott az alapvető elérhetőségi adatokon. Ügyfelenként eltérően az átadott dokumentumok és nyilvántartások az alábbiakat tartalmazhatták:
- név és születési dátum;
- postai cím, e-mail-cím és telefonszám;
- bankszámlakivonatok és nemzetközi bankszámlaszámok, azaz IBAN-ok;
- pénzfelvételi adatok;
- személyazonosság-ellenőrzéshez használt fényképek;
- útlevelek és vezetői engedélyek;
- részletes tranzakciós előzmények.
Egyes ügyfeleket arról is tájékoztattak, hogy a bitcoinnal végzett műveleteik adatai szintén illetéktelenekhez kerülhettek.
Váltságdíjat követelhetnek a megszerzett adatokért
A Financial Times beszámolója szerint az esetért felelősséget vállaló bűnözők azzal fenyegetőztek, hogy nyilvánosságra hozzák az információkat, ha a Revolut nem fizet váltságdíjat.
Az incidensnek így zsarolási vonatkozása is van, noha a Revolut infrastruktúrája ellen nem vetettek be zsarolóvírust. A támadók a jelek szerint nem vállalati rendszereket titkosítottak, hogy a visszaállításhoz szükséges kulcsért pénzt követeljenek. Ehelyett azokból az adatokból próbálnak bevételt szerezni, amelyeket a vállalat maga adott át a hivatalosnak látszó, hamis megkeresésekre válaszul.
A brit adatvédelmi hatóság, az Information Commissioner’s Office (ICO) a beszámolók szerint vizsgálatot indított, miután a Revolut bejelentette az incidenst. A vizsgálat várhatóan az adatátadás körülményeire, a megkeresések hitelesítéséhez alkalmazott ellenőrzésekre és arra terjed ki, hogy a vállalat megfelelő lépéseket tett-e az érintett ügyfelek védelmében.
A Revolut nem hozta nyilvánosságra, melyik kormányzati szerv e-mail-domainjét használták fel. Azt sem közölte, hogy a kérdéses postafiókhoz külső támadó szerzett-e hozzáférést, egy jogosult felhasználó élt-e vissza a hozzáférésével, vagy más módon használták ki a rendszert.
Ez lényeges különbség. Egy valódi kormányzati domainhez tartozó e-mail-cím meggyőzően hitelesnek tüntethet fel egy megkeresést, de önmagában nem bizonyítja annak jogszerűségét, pontosságát vagy megfelelő felhatalmazását.
A vállalat arról sem adott tájékoztatást, mikor kezdődtek a hamis megkeresések, hányat teljesítettek közülük, több munkatárs vagy belső csapat foglalkozott-e velük, illetve milyen igazoló dokumentumokat csatoltak hozzájuk.
Súlyos adatvédelmi incidens rendszerfeltörés nélkül
Az eset megmutatja, hogy egy szervezetet akkor is érhet súlyos adatvédelmi incidens, ha a támadók nem használnak ki szoftveres sérülékenységet, és nem jutnak be a vállalati hálózatba.
Ezúttal a célpont feltehetően a hivatalos adatkérések fogadására, elbírálására és jóváhagyására szolgáló folyamat volt. A bűnözők az intézményi bizalmat és az eljárások gyenge pontjait használták ki a Revolut banki alkalmazásának feltörése helyett.
A pénzügyi intézmények rendszeresen kapnak ügyféladatokra vonatkozó megkereséseket a rendőrségtől, a bíróságoktól, a felügyeleti szervektől, az adóhatóságoktól és más állami szervezetektől. Az adott jogrendszertől és a körülményektől függően ezek mögött kötelező adatszolgáltatási felhívás, bírósági végzés, hatósági engedély, jogszabályon alapuló felszólítás vagy sürgősségi felhatalmazás állhat.
A vállalatoknak ezért olyan eljárásokat kell fenntartaniuk, amelyeken keresztül a megfelelően felhatalmazott tisztviselők adatokat kérhetnek. Ezek a folyamatok vonzó célponttá válhatnak, mert olyan információkhoz biztosíthatnak hozzáférést, amelyeket a bűnözőknek egyébként összetett technikai támadással kellene megszerezniük.
Különösen hitelesnek tűnhet egy valódi kormányzati domainről érkező megkeresés. A domain hitelessége azonban legfeljebb az üzenet eredetéről árulkodik. Nem bizonyítja, hogy a küldő jogosult az adatkérésre, a hivatkozott jogi dokumentum valódi, vagy a kért adatok köre arányos a megjelölt vizsgálat céljával.
A Revolut esete ezért felveti a kérdést: a vállalat az adatok kiadása előtt független módon ellenőrizte-e a kérelmező személyazonosságát, megvizsgálta-e a megkeresés jogalapját, és külön kapcsolattartási csatornán is megerősítette-e annak hitelességét?
Ezek az ellenőrzések különösen fontosak, ha a megkeresés személyazonosító okmányokra, biometrikus jellegű azonosítási képekre vagy teljes pénzügyi előzményekre irányul, nem csupán számlaadatok szűken meghatározott körére.
A hamis hatósági adatkérés ismert bűnözői módszer
A Revolut ellen alkalmazott módszer nem teljesen új. A kiberbűnözők évek óta kihasználják a sürgősségi és bűnüldözési célú adatkérési eljárásokat, hogy technológiai platformoktól, pénzügyi intézményektől és más szolgáltatóktól szerezzenek információkat.
Az FBI egy 2024 novemberében kiadott figyelmeztetésében jelezte, hogy egyre több bűnözői eszmecserét észlel a hamis sürgősségi adatkérésekről. A támadók feltört kormányzati és rendőrségi e-mail-fiókokkal, lopott jogi dokumentumokkal és pszichológiai manipulációval igyekeztek jogszerűnek feltüntetni a megkereséseiket.
Az FBI olyan beszélgetéseket is azonosított, amelyek kormányzati e-mail-fiókok hozzáféréseinek adásvételéről szóltak. Ezek között amerikai és más országok hatóságaihoz tartozó domainek is szerepeltek. Egyes szereplők sablonokat, hivatalos aláírásokat és meggyőző megkeresések összeállításához használható útmutatókat is kínáltak.
A sürgősségi adatkérések azért különösen vonzóak a támadóknak, mert azokat a szokásos jogi megkereséseknél gyorsabban dolgozhatják fel. Ezeket olyan helyzetekre szánják, amikor közvetlen életveszély vagy súlyos testi sérülés veszélye áll fenn, és elfogadhatatlan kockázatot jelentene megvárni a szokásos hatósági vagy bírósági eljárást.
A bűnözők ezt a sürgősséget próbálják mesterségesen előidézni. Egy hitelesnek tűnő üzenet emberrablásra, öngyilkossági veszélyre, eltűnt gyermekre, terrorcselekmény előkészületére vagy más közvetlen fenyegetésre hivatkozhat. Ezzel nyomást gyakorolhatnak a címzettre, hogy még a szokásos ellenőrzések lezárása előtt adja át az adatokat.
A beszámolók szerint 2022-ben hasonló csalások miatt több vállalat, köztük az Apple és a Meta is felhasználói adatokat adott át hamis sürgősségi megkereséseket benyújtó bűnözőknek. Ezek az esetek megmutatták, hogy még a kiforrott biztonsági eljárásokkal rendelkező vállalatokat is meg lehet téveszteni, ha a támadók megbízhatónak tekintett kormányzati kommunikációs rendszerekhez férnek hozzá.
Az FBI későbbi figyelmeztetése arra utalt, hogy a módszer körül szélesebb bűnözői piac alakult ki. Ennek részei a feltört hivatalos postafiókok, a lopott dokumentumok és a fizetős útmutatók arról, hogyan lehet valaki bűnüldöző szerv munkatársának kiadva magát hiteles.
A Revolut-adatszivárgás arra utal, hogy a fenyegetés továbbra is hatékony, különösen akkor, ha a támadó egy megbízható domainhez való hozzáférést a hivatalos adatkiadási eljárások részletes ismeretével tud összekapcsolni.
Miért jelenthetnek tartós kockázatot a kiszivárgott adatok?
A Revolut hangsúlyozta, hogy az ügyfelek pénze és a vállalat rendszerei nem voltak érintettek. Ez fontos körülmény, de nem szünteti meg azoknak az embereknek a kockázatait, akiknek az adatai illetéktelenekhez kerültek.
A jelszavakat meg lehet változtatni, a bankkártyákat pedig le lehet tiltani. Az útlevelek, vezetői engedélyek, születési adatok, lakcímek, azonosításhoz használt fényképek és korábbi pénzügyi nyilvántartások cseréje vagy érvénytelenítése jóval nehezebb, egyes esetekben pedig nem is lehetséges.
A személyazonosító okmányok és a számlainformációk együtt rendkívül meggyőző megtévesztési kísérletek alapjául szolgálhatnak. Egy támadó a Revolut, egy másik bank, egy kriptotőzsde, a rendőrség vagy valamely kormányzati szerv képviselőjének adhatja ki magát. Ezután pontos személyes és tranzakciós adatokkal kelthet bizalmat az áldozatban.
Egy számlaegyenleg, közelmúltbeli pénzfelvétel, bitcointranzakció vagy banki átutalás ismerete például hitelesnek tüntethet fel egy hamis biztonsági figyelmeztetést. A bűnözők olyan információkra hivatkozhatnak, amelyeket normális esetben csak az ügyfél és a pénzügyi intézmény ismer. Ezzel növelhetik annak esélyét, hogy az áldozat követi az utasításaikat, kiad egy hitelesítési kódot, vagy pénzt utal egy állítólagos biztonságos számlára.
Az okmánymásolatokat és az azonosításhoz készített szelfiket jogosulatlan számlanyitási kísérletekhez, személyazonosság-ellenőrzések megkerüléséhez vagy csalárd kérelmek alátámasztásához is felhasználhatják. Bár számos intézmény arckép-összehasonlítással és élőségvizsgálattal erősítette meg az ügyfélazonosítást, a jó minőségű személyazonosító adatok továbbra is értékesek a bűnözői csoportok számára, különösen más személyes információkkal együtt.
A kriptovalutához kapcsolódó adatok további veszélyt jelenthetnek
A lakcímek állítólagos kiszivárgása további aggodalomra ad okot, ha az áldozatokat tudatosan a vagyonuk vagy kriptovaluta-állományuk miatt választották ki. ZachXBT blokkláncnyomozó szerint úgy tűnt, hogy a támadás jelentős vagyonnal rendelkező ügyfeleket célzott. Ezt az értékelést azonban a Revolut nyilvánosan nem erősítette meg.
Ha ez a feltételezés helyes, a támadók célja túlmutathatott a hagyományos személyazonosság-lopáshoz szükséges információk megszerzésén. A kriptovalutás tevékenységre, a személyazonosságra és a fizikai tartózkodási helyre vonatkozó részletes ismeretek célzott adathalászathoz, fiókátvételhez, zsaroláshoz, szélsőséges esetben pedig fizikai bántalmazással való fenyegetéshez is felhasználhatók.
Mark Karpelès, az Mt. Gox kriptotőzsde korábbi vezérigazgatója közölte, hogy ő is az értesített ügyfelek között volt. Az általa nyilvánosan megosztott értesítés másolata szerint az esetlegesen átadott adatok között számlakivonatok, IBAN-ok, pénzfelvételi adatok és teljes tranzakciós előzmények szerepeltek, beleértve a bitcoinnal végzett műveleteket is.
A kriptovalutával kapcsolatos információk a támadóknak segíthetnek azonosítani a jelentős állománnyal rendelkező számlatulajdonosokat, elemezni eszközeik mozgását, és az általuk használt tőzsdékre, tárcákra vagy korábbi tranzakciókra szabni a csalási kísérleteket.
A hatósági vizsgálat a biztonsági intézkedésekre és a felelősségre is kiterjedhet
A brit általános adatvédelmi rendelet, a UK GDPR alapján a szervezeteknek megfelelő technikai és szervezési intézkedésekkel kell védeniük a személyes adatokat a jogosulatlan hozzáféréstől és közléstől.
Adatvédelmi incidens nemcsak akkor történhet, ha valaki kártékony szoftverrel vagy hálózati behatolással lop adatokat. Az is incidensnek minősül, ha személyes információkat jogosulatlan címzettnek adnak át, még akkor is, ha egy munkatárs szándékosan küldte el azokat, mert tévesen úgy gondolta, hogy a címzett jogosult a megismerésükre.
Ha az incidens valószínűsíthetően kockázatot jelent az emberek jogaira és szabadságaira, a szervezeteknek indokolatlan késedelem nélkül, lehetőség szerint a tudomásszerzéstől számított 72 órán belül értesíteniük kell az ICO-t. Ha az érintettekre nézve magas a kockázat, őket is indokolatlan késedelem nélkül tájékoztatni kell. A bejelentési kötelezettséget az ICO hivatalos adatvédelmi incidenskezelési útmutatója részletezi.
A Revolut közlése szerint közvetlenül megkereste az érintett ügyfeleket, és értesítette az illetékes hatóságokat. Az ICO vizsgálata ettől függetlenül arra is kiterjedhet, hogy az incidens előtti ellenőrzési intézkedések megfeleltek-e a kezelt adatok érzékenységének és mennyiségének.
A hatóságok megvizsgálhatják, hogyan ellenőrizte a Revolut a kormányzati képviselők hitelességét, független módon ellenőrizték-e a jogi dokumentumokat, történt-e emberi vagy jogi felülvizsgálat, és kellett-e további jóváhagyás a különösen érzékeny adatok kiadásához.
A vizsgálat az adattakarékosság elvére is kitérhet. Egy szervezetnek valódi kormányzati megkeresés esetén is főszabály szerint csak azokat az információkat szabad átadnia, amelyek kiadása jogilag szükséges, és amelyek a megkeresés szempontjából relevánsak. Személyazonosító, számla- és tranzakciós adatok nagy mennyiségét nem indokolt pusztán azért kiadni, mert azokat egy hitelesnek látszó címről kérték.
A vizsgálat eredménye olyan bizonyítékoktól függ majd, amelyek még nem kerültek nyilvánosságra. Az adatvédelmi incidens ténye önmagában nem bizonyítja az adatvédelmi szabályok megsértését. A Revolutnak lehetősége lesz bemutatni az eljárásait, a támadók megtévesztési módszerét és a felfedezést követően megtett intézkedéseket.
A hivatalos e-mail-cím önmagában nem igazolja a jogosultságot
Az eset legfontosabb biztonsági tanulsága messze túlmutat a Revoluton.
A kormányzati és bűnüldöző szervek e-mail-rendszerei kiemelten értékes célpontok. Egy hivatalos postafiók feletti ellenőrzés lehetővé teheti, hogy a támadó az adott intézmény nevében lépjen fel. Az üzenetek átmehetnek a hagyományos domainhitelesítési ellenőrzéseken, mivel valóban engedélyezett kormányzati infrastruktúrán keresztül küldik őket.
Az SPF, a DKIM és a DMARC technológiák segíthetnek felismerni a hamisított e-maileket, de nem annak megállapítására szolgálnak, hogy egy valódi fiók használója jogszerűen jár-e el. Egy feltört hivatalos postafiókból érkező üzenet minden technikai e-mail-hitelesítési ellenőrzésen megfelelhet.
A hivatalos adatkéréseket kezelő szervezeteknek ezért olyan ellenőrzésekre van szükségük, amelyek nem kizárólag a feladó címére vagy a csatolt dokumentumok megjelenésére támaszkodnak. A megkereséseket lehetőség szerint az erre kialakított kormányzati portálokon keresztül kell hitelesíteni, a kérelmező tisztviselő személyazonosságát és jogosultságát pedig független módon is meg kell erősíteni.
A magas kockázatú megkereséseket második csatornán is ellenőrizni kell. Ehhez hiteles nyilvántartásból származó elérhetőséget célszerű használni, nem a beérkező e-mailben megadott adatokat. Ha a szervezet a hamis üzenetben szereplő telefonszámot hívja fel, azzal lehetővé teszi, hogy a támadó az ellenőrzés mindkét oldalát irányítsa.
További védelmet jelenthetnek a kriptográfiai aláírások, az előzetesen regisztrált hatósági kapcsolattartók, a szigorú jóváhagyási folyamatok, a jogi felülvizsgálat, a rendellenességek felismerése és a szokatlanul széles adatkérések korlátozása.
A vállalatoknak azt is érdemes ellenőrizniük, hogy az adott tisztviselő korábban nyújtott-e már be megkeresést, a hatóság joghatósága összhangban áll-e az ügyféllel vagy a vizsgálattal, illetve a kért adatok köre arányos-e a megjelölt céllal.
A sürgősségi helyzetek gyorsaságot követelnek, de a sürgősségnek külön erre kialakított ellenőrzési eljárást kell elindítania, nem pedig a biztonsági kontrollok felfüggesztését.
Mit tehetnek az érintett Revolut-ügyfelek?
Az értesítést kapott ügyfeleknek számolniuk kell azzal, hogy a később érkező megkeresések az átadott nyilvántartásokból származó, pontos személyes adatokat is tartalmazhatnak. Egy számlaszám, lakcím, tranzakcióleírás vagy személyazonosító adat ismerete önmagában nem bizonyítja, hogy a hívó vagy az üzenet küldője a Revolutot képviseli.
Az érintettek az alábbi lépésekkel csökkenthetik a további visszaélések kockázatát:
- A hivatalos alkalmazáson vagy kézzel beírt webcímen keresztül lépjenek be. Ne használják a váratlan üzenetekben kapott bejelentkezési linkeket vagy telefonszámokat, még akkor sem, ha a megkeresés pontos információkat tartalmaz a számlájukról.
- Kezeljék gyanakvással a pénzmozgatásra és hozzáférés megadására irányuló kéréseket. Ilyen lehet egy belépési vagy hitelesítési kód megadása, új eszköz jóváhagyása, távoli hozzáférést biztosító program telepítése vagy kriptovaluta átutalása. A valódi banki munkatársak és hatósági tisztviselők nem kérhetik, hogy az ügyfél egy állítólagos „biztonságos számlára” helyezze át a pénzét.
- Figyeljék a számláikat és az elérhető hitelnyilvántartási adataikat. Keressék az ismeretlen tranzakciókat és a nevükben benyújtott, gyanús kérelmeket.
- Erősítsék meg az e-mail- és mobilfiókjaik védelmét. Használjanak egyedi jelszavakat és lehetőség szerint többtényezős hitelesítést.
- Az okmányok érintettsége esetén kérjenek tájékoztatást a kiállító hatóságtól. Érdemes tisztázni, szükséges-e az okmány cseréje vagy az érintettség nyilvántartásba vétele. A megfelelő lépés függ az okmány típusától, az adott ország szabályaitól és az egyéni incidensértesítésben felsorolt adatoktól.
Nemzetközi terjeszkedés közben került a figyelem középpontjába a Revolut
Az adatvédelmi incidens érzékeny időszakban érte a Revolutot: a londoni központú vállalat folytatja nemzetközi terjeszkedését. Saját közlése szerint világszerte már több mint 80 millió ügyfelet szolgál ki, közülük megközelítőleg 13 milliót az Egyesült Királyságban.
A vállalat mérete miatt az eset akkor is jelentős, ha a beszámolókban szereplő érintetti kör a teljes ügyfélbázis nagyon kis részét teszi ki. A bankok és fintechcégek rendkívül átfogó információkat tárolnak az ügyfeleikről: ellenőrzött személyazonosító adatokat, lakcímeket, elérhetőségeket, pénzügyi szokásokat és tranzakciós előzményeket.
Az adatok ilyen mértékű koncentrációja miatt a működési eljárások biztonsága ugyanolyan fontos, mint a hálózatok védelme. Egy intézmény erős titkosítást, csalásfelderítést és hozzáférés-szabályozást is alkalmazhat, mégis kiadhat érzékeny információkat, ha a megbízhatónak tekintett külső hatóságok megkereséseinek kezelését manipulálni lehet.
A Revolut rendszerei és az ügyfelek számlaegyenlegei érintetlenek maradhattak, az incidens mégis azt mutatja, hogy egy jogszerűnek látszó megkereséssel időnként olyan eredmény érhető el, amelyhez egyébként jelentős technikai behatolásra lenne szükség.
A közvetlenül megválaszolandó kérdések közé tartozik, pontosan hány ügyfél érintett, melyik kormányzati domaint használták fel, hogyan jutottak át a hamis megkeresések a Revolut ellenőrzésein, és a bűnözők továbbra is rendelkeznek-e az adatok még nem nyilvános másolataival.
A tágabb kérdés pedig az, hogy a pénzügyi intézmények és technológiai vállalatok kellőképpen hozzáigazították-e adatkiadási eljárásaikat ahhoz a fenyegetési környezethez, amelyben a hivatalos e-mail-fiókok, jogi dokumentumsablonok és a kormányzati szereplők nevében történő fellépéshez szükséges hozzáférések maguk is bűnözői árucikké váltak.