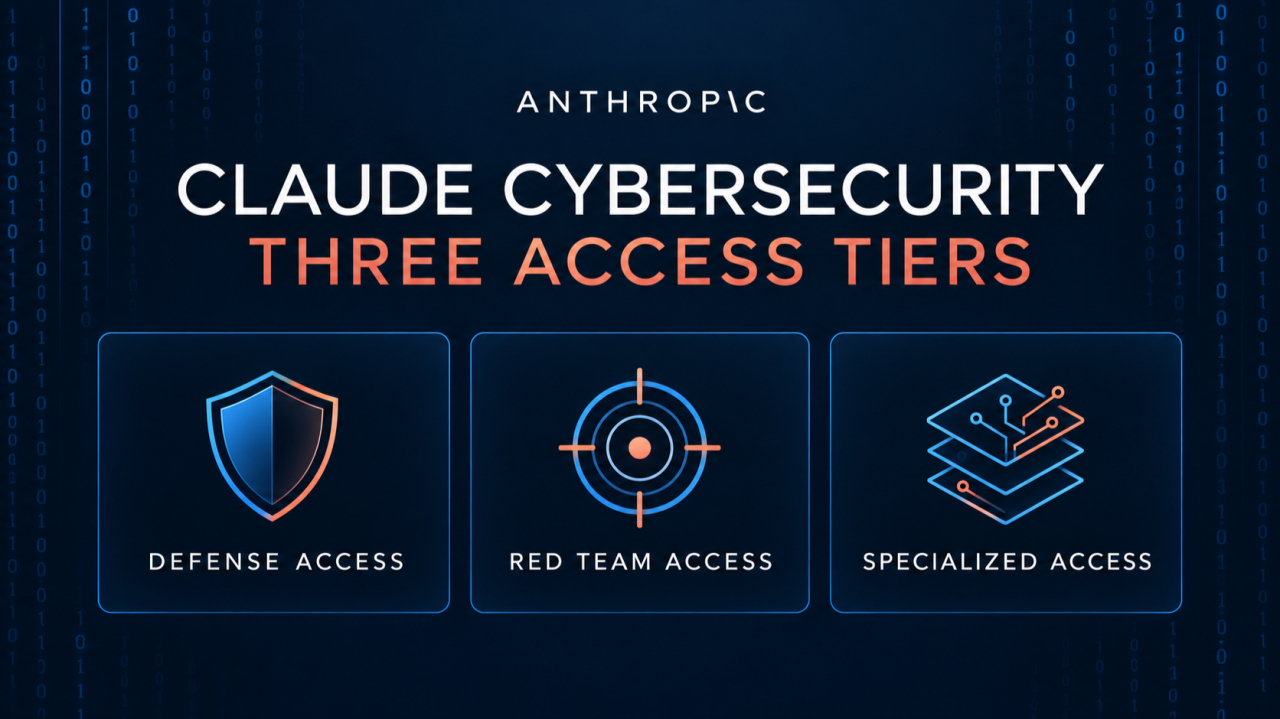
A 2026. október 6-án bejelentett változás a Cyber Verification Programot, röviden CVP-t, valamint a Project Glasswing kezdeményezést egy átfogóbb hozzáférési keretbe rendezi. Az Anthropic szerint mindhárom szint kiterjed a Claude Opus 5.5, a Claude Sonnet 5.5 és a Claude Mythos 5.1 modellekre, valamint a későbbi modellekre is. A Glasswing meglévő résztvevői a legmagasabb, Specialized Access szintre kerülnek át.
Az Anthropic háromszintű ellenőrzési programmal szélesíti a hozzáférést a Claude kiberbiztonsági képességeihez. Az új rendszer külön lehetőséget biztosít a védekező elemzésekhez, az engedélyezett red team műveletekhez és a különösen érzékeny rendszerek teszteléséhez.
A döntés az AI-szolgáltatók és a biztonsági csapatok egyik alapvető problémájára reagál: a sérülékenységek feltárására használható képességek támadások végrehajtását is segíthetik.
A változás ezért túlmutat azon, hogy melyik modell válik elérhetővé. A fejlett kiberbiztonsági segítség feltételei közé emeli a felhasználó ellenőrzött személyazonosságát, munkakörnyezetének védelmét és az engedélyezett tevékenység pontos körét. Forrás: az Anthropic bejelentése
Három hozzáférési szint különböző biztonsági feladatokra
Az Anthropic eltérő ellenőrzési és biztonsági követelményeket kapcsol az egyes szintekhez.
| Hozzáférési szint | Elsődleges felhasználás | Fontos korlát |
|---|---|---|
| Defense Access | Incidenskezelés, biztonsági üzemeltetés, kártevők visszafejtése, sérülékenységek elemzése és ellenőrzése | Védekező munkára szolgál; egyéni kutatók is jelentkezhetnek |
| Red Team Access | A védekező feladatokon túl engedélyezett behatolástesztelés és támadási szimuláció | Szervezetek számára érhető el; a fizikai károkozáshoz vagy tömeges működészavarhoz kapcsolódó korlátozások megmaradnak |
| Specialized Access | Különösen érzékeny, akár közbiztonsági vagy rendszerszintű következményekkel járó rendszerek engedélyezett vizsgálata | Szűk szervezeti kör, részletes ellenőrzés az amerikai kormányzattal együttműködve |
A Defense Access olyan feladatokra terjed ki, mint a biztonsági műveleti központok munkája, az incidensek vizsgálata, a kártevők működésének feltárása és a sérülékenységek validálása.
A Red Team Access ehhez hozzáadja az engedélyezett behatolástesztelést és az ellenfél viselkedését modellező vizsgálatokat. Az Anthropic ugyanakkor továbbra is blokkolni kívánja azokat a műveleteket, amelyek fizikai sérüléshez vagy nagy léptékű működészavarhoz vezethetnek.
A Specialized Access alkalmazza a legkevesebb kiberbiztonsági blokkolást. Ez a szint olyan, külön felhatalmazással rendelkező szervezeteknek szól, amelyek például elektromos hálózatokat, repülési rendszereket vagy bankközi infrastruktúrát vizsgálnak.
A különbség üzemeltetési szempontból is lényeges. Egy gyanús programot elemző csapat más jogosultságokat igényel, mint egy éles környezetben támadási szimulációt végző szakértői csoport. Az emberek biztonságára is hatással lévő technológia tesztelése további felelősséget jelent.
A program értékelésekor ezért azt kell meghatározni, melyik szint illeszkedik a konkrét feladathoz. A legmagasabb szint rutinszerű előfizetés-bővítésként való kezelése figyelmen kívül hagyná az engedélyezett tevékenység és a hozzá szükséges kontrollok kapcsolatát.
Az egyéni kutatók számára külön belépési lehetőség áll rendelkezésre
A program dokumentációja szerint független kutatók, nyílt forráskódú projektek karbantartói és hibavadász programokban részt vevő szakemberek fizetős csomag mellett jelentkezhetnek Defense Access hozzáférésre.
A Red Team Access és a Specialized Access jelenleg kizárólag szervezeteknek érhető el.
A jelentkezőknek információt kell megadniuk személyazonosságukról, munkájuk jellegéről és az alkalmazott biztonsági kontrollokról. Egy szervezetnek egyszer kell jelentkeznie; a jóváhagyott hozzáférést ezután az adminisztrátorok osztják ki a szervezeten belül.
A súgóközpont szerint az Anthropic célja, hogy hét munkanapon belül döntést vagy további információra vonatkozó kérést küldjön. Ez nem jelent minden szintre garantált, hét munkanapos teljes elbírálást: a bejelentés szerint a Red Team Access vizsgálata néhány hetet is igénybe vehet. Az arra jogosult szervezetek az elbírálás idején Defense Access hozzáférést kaphatnak. Forrás: a CVP jelentkezési feltételei
Az egyéni kutatóknál ez érdemi határt húz. A védekező segítségre való jogosultság nem terjed ki automatikusan a szervezetek számára fenntartott szintekre.
Ez a biztonsági közösség számára is fontos hozzáférési kérdés. A független szakemberek gyakran nem rendelkeznek egy nagyvállalat adminisztratív és informatikai hátterével. A program gyakorlati értékét ezért az is meghatározza majd, mennyire tudja támogatni a legitim egyéni kutatást kezelhető ellenőrzési feltételek mellett.
Az erősebb hitelesítés a hozzáférés feltételévé válik
A programhoz kapcsolódó biztonsági követelmények a fiókvédelmet központi kötelezettséggé teszik.
A Defense Access résztvevőinek már a hozzáférés megadásakor többtényezős hitelesítést kell használniuk. 2026. december 15-ig adathalászatnak ellenálló hitelesítésre kell áttérniük, és meg kell szüntetniük a statikus vagy hosszú élettartamú hitelesítő adatok használatát.
A követelmények szerint az adathalászatnak ellenálló megoldások közé például a FIDO2/WebAuthn biztonsági kulcsok, a passkey-k és az intelligens kártyák tartozhatnak. Az SMS-kód, a telefonhívás, az e-mailben vagy hitelesítő alkalmazásban kapott kód, illetve a hagyományos push-jóváhagyás nem felel meg ennek a feltételnek.
Az átmeneti időszakban engedélyezett API-kulcsokat biztonságos tárolóban kell tartani, egyetlen személyhez vagy munkafolyamathoz kell rendelni, és legalább hetente cserélni kell. Nem kerülhetnek forráskódba vagy megosztott használatba.
A Red Team és a Specialized szinteknél a szigorúbb védelem már a belépéstől szükséges. Ide tartoznak a rövid élettartamú hitelesítő adatok és az adathalászatnak ellenálló többtényezős hitelesítés.
Mindkét szintnél alapesetben 25 jóváhagyott felhasználó tartozhat a munkaterülethez; további helyek külön kérhetők. Követelmény a felügyelt eszközök használata, a felhasználók ellenőrzése, valamint a támadási szimulációt vagy önálló ügynöki munkát végző környezetek kimenő forgalmának engedélyezési listával történő korlátozása és naplózása.
A Specialized Access további végpontvédelmi és szervezeti, föderált bejelentkezési követelményeket is előír.
Az egyéni Defense Access keretében keletkező forgalmat megőrzik és monitorozzák; ennél a hozzáférési formánál nincs adatmegőrzés nélküli, azaz zero data retention lehetőség. Forrás: a CVP biztonsági követelményei
A feltételek teljesítése így már a használat megkezdése előtt együttműködést igényelhet az identitáskezelés, a végpontüzemeltetés és a biztonsági csapat között.
A mögöttes kockázat egyértelmű: a fejlett biztonsági képességek használatára jogosult fiók maga is értékes célponttá válhat. A fiók és a végrehajtási környezet védelme ezért a hozzáférés engedélyezésének szerves része.
Az ellenőrzés nem szünteti meg a használati korlátozásokat
Az Anthropic dokumentációja szerint a vállalat felhasználási szabályzata a program résztvevőire is teljes egészében érvényes. A megadott hozzáférést felülvizsgálhatják, szűkíthetik vagy visszavonhatják.
A programba való belépés tehát meghatározott munkatípusokra ad hozzáférést a szolgáltató szabályain belül. Nem jelent általános felhatalmazást jogosulatlan hozzáférésre, károkozásra vagy a rendszerrel való visszaélésre.
A biztonsági vezetők számára ennek közvetlen következménye van: a szolgáltatói jóváhagyás nem helyettesíti a vizsgálat dokumentált hatókörét és a rendszertulajdonos engedélyét.
Továbbra is tisztázni kell, mely rendszerek tesztelhetők, ki adott erre felhatalmazást, és mely lépések igényelnek további felülvizsgálatot.
Az ügyfelek számára nyújtott termékekre és szolgáltatásokra külön szabályok vonatkoznak. A CVP-hozzáférés kereskedelmi szolgáltatásba építése, ügyfélrendszereken történő felhasználása vagy az ügyfelek számára közvetített modellhozzáférés külön jelentkezést és jóváhagyást igényelhet az Anthropic dokumentációja szerint.
Egy szervezetnek ezért külön kell kezelnie saját belső használatát és az ügyfeleknek nyújtott megoldás kialakítását. A két eset eltérő hozzáférési, felelősségi és felügyeleti kérdéseket vet fel. Forrás: CVP – jóváhagyás utáni használat és ügyféloldali termékek
Az Anthropic tesztjei megmutatják, hogyan változik a blokkolás
Az Anthropic a Claude Opus 5.5 modellt a CyScenarioBench tesztrendszerrel értékelte. Tíz, több lépésből álló kiberbiztonsági feladaton szintenként öt-öt próbát végzett, így egy-egy beállításnál összesen 50 futtatást vizsgált.
| Hozzáférés | Blokkolás | Sikeres teljesítés |
|---|---|---|
| CVP-hozzáférés nélkül | Mind az 50 próbát már az első kérésnél blokkolta a rendszer | 0 az 50-ből |
| Defense Access | 46 próbánál a feladat valamely szakaszában blokkolás történt | 4 az 50-ből |
| Red Team Access | Nem történt blokkolás | 34 az 50-ből |
A Red Team Access mellett elért 34 sikeres teljesítés 68 százalékos arányt jelentett. Ez megközelítette a védelmi korlátozások nélküli összehasonlításként közölt 67,6 százalékos eredményt.
Az adatok a hozzáférési szintek tervezett eltérését szemléltetik, de a vállalat saját, korlátozott terjedelmű értékeléséből származnak.
A blokkolás és a feladat sikeres végrehajtása külön mérőszám. Egy korlátozás feloldása nem jelenti azt, hogy a modell minden engedélyezett feladatot teljesíteni tud. Ugyanígy, a szándékosan támadó jellegű tesztek magas blokkolási aránya nem mutatja meg, mennyire hasznos a Defense Access a mindennapi incidenselemzésben.
A közzétett vizsgálat szűkebb következtetést támaszt alá: a tesztelt körülmények között az Anthropic jelentősen módosítani tudta, hogy a modell milyen támadó munkafolyamatokat hajthat végre az egyes szinteken.
Ebből még nem következik, hogy a határok minden valós környezetben, szokatlan kérésnél vagy visszaélési kísérletnél egyformán megbízhatóan működnek. Forrás: az Anthropic CyScenarioBench-eredményei
A bővítés hátterét a Project Glasswing adja
A Project Glasswing áprilisban indult olyan résztvevőkkel, mint az AWS, az Apple, a Cisco, a CrowdStrike, a Google, a Microsoft és a Linux Foundation, valamint további technológiai és pénzügyi szervezetek.
Az Anthropic legfeljebb 100 millió dollár értékű modellhasználati keretet, valamint 4 millió dollár támogatást vállalt nyílt forráskódú szoftverek biztonságával foglalkozó szervezetek számára. Forrás: Project Glasswing
A vállalat októberi közlése szerint a Glasswing partnerei április és július között legalább 129 ezer ellenőrzött szoftversérülékenységet tártak fel. Az Anthropic saját, nyílt forráskódú projekteket vizsgáló munkája április és október között további 5500 ellenőrzött találatot eredményezett.
A közölt találatok közül több mint 33 ezret soroltak kritikus vagy magas súlyosságú kategóriába. Az Anthropic szerint a partneri felmérés nem teljes, ezért a program összesített hatása nagyobb is lehet a jelentett adatoknál.
Ezek a számok bejelentett felfedezéseket jelölnek. Nem tekinthetők ugyanennyi telepített javítás vagy megelőzött behatolás bizonyítékának.
A döntéshozók számára az is fontos, hogy hány eredmény volt reprodukálható, hány érintett ténylegesen használt rendszert, milyen gyorsan készültek el a javítások, és az üzemeltetők mikor telepítették azokat.
A gyorsabb hibakeresés több gyengeséget tehet láthatóvá. A kitettség csökkentéséhez azonban fejlesztői kapacitásra, tesztelésre és megbízható javítási folyamatokra is szükség van.
A nyílt forráskódú projekteknek a több hibajelentés önmagában nem elég
A Linux Foundation vezetője, Jim Zemlin a Glasswingről szóló írásában arról beszélt, hogy a projektek karbantartóira növekvő nyomást helyeznek a beérkező hozzájárulások, a biztonsági jelentések és az ellátási láncot érintő fenyegetések.
Zemlin szerint a fejlett védelmi eszközöknek a korlátozott erőforrásokkal dolgozó karbantartókhoz is el kell jutniuk. Az AI szerepét a hibák feltárása mellett a javítások elkészítésében is fontosnak tartja. Forrás: Linux Foundation – Jim Zemlin írása
Ez a program későbbi értékének egyik fontos mércéje lehet. A további jelentések ugyanazoknak az embereknek teremthetnek új munkát, akik a széles körben használt összetevők biztonságáért felelnek.
A hasznos segítségnek támogatnia kell a valóban kezelendő hibák elkülönítését a zajtól, valamint olyan javítások készítését, amelyek a tesztelésen és a szakmai felülvizsgálaton is megfelelnek.
A nyílt forráskódú szoftverekre támaszkodó szervezeteknél ezért az erősebb modellekhez való hozzáférést a karbantartás támogatásának kell kiegészítenie. A gyorsabb felismerés korlátozott védelmet ad, ha a találatokat fogadó projekteknek nincs idejük vagy kapacitásuk a javításra.
Az adatmegőrzés befolyásolhatja a vállalati bevezetést
A CVP dokumentációja szerint az adatmegőrzés a visszaélések felismerését szolgálja. Egyes, már megfelelő kivétellel rendelkező ügyfelek átmenetileg eltérő feltételekkel használhatják a programot.
Ez fontos szempont az érzékeny forráskóddal vagy incidensadatokkal dolgozó csapatok számára.
Az Anthropic szeptemberben bejelentett Enterprise Frontier Safeguards, röviden EFS megoldása ezt az adatvédelmi és ellenőrzési igények közötti feszültséget kívánja kezelni. A vállalat fokozatos, őszre tervezett bevezetést írt le, amely lehetővé tenné, hogy a monitorozáshoz szükséges adatok az ügyfél által felügyelt felhő-infrastruktúrában maradjanak.
Az elképzelés szerint automatizált rendszerek vizsgálnák a használatot visszaélési minták után kutatva. A jelzett eseteket az ügyfél munkatársai kezelhetnék anélkül, hogy ehhez az Anthropic alkalmazottainak emberi felülvizsgálata lenne szükséges.
Az ügyfelek ellenőrzést tarthatnának fenn a titkosítási kulcsok, a hozzáférési szabályok és az auditnaplózás felett. Forrás: az Enterprise Frontier Safeguards bejelentése
A vállalati felhasználók számára ennek jelentősége a visszaélések automatizált felismerése és az érzékeny adatok feletti rendelkezés szétválasztása.
A tényleges elérhetőséget, jogosultságot és beállításokat azonban ellenőrizni kell. A bejelentett architektúrából nem következik automatikusan, hogy egy adott szervezet használatára már ezek a feltételek érvényesek.
Egy incidens vizsgálata során ugyanabban a munkafolyamatban jelenhet meg üzleti titkot tartalmazó forráskód, személyes adat és még ki nem javított sérülékenység részlete. A bevezetés előtt ezért tisztázni kell, mi kerülhet a modellhez, hol őrzik meg a kapcsolódó adatokat, és ki férhet hozzájuk.
A valódi mérce a védelem mérhető javulása lesz
Az Anthropic bővítése szabályozottabb hozzáférést teremt a fejlett AI-alapú biztonsági képességekhez. A program sikere azon múlik majd, hogy az ellenőrzés megfelelő ütemben engedi-e be a legitim felhasználókat, a védelmi mechanizmusok pontosan különböztetik-e meg az engedélyezett munkát, és a résztvevők képesek-e az elemzéseket gyakorlati javításokra váltani.
Egy biztonsági csapat számára az első bevezetésnek jól körülhatárolt célja és mérhető eredménye lehet: rövidebb vizsgálati idő, pontosabb sérülékenység-ellenőrzés vagy a felülvizsgált javítások gyorsabb elkészítése.
Ezek többet mondanak a hasznosságról, mint a beküldött kérések vagy a létrehozott hibajelentések száma.
A program az ügyfél működési környezetére is felelősséget helyez. Az identitásvédelem, a korlátozott végrehajtás, az azonosítható felhasználók és a felülvizsgálati eljárások a bevezetés részévé válnak.
A háromszintű megközelítés legerősebb igazolását a biztonságosabb szoftverek és a csökkenő kitettség adhatja különböző méretű szervezeteknél. A szélesebb hozzáférés ehhez lehetőséget teremt; a döntő kérdés az, hogy a védelmi szakemberek mit tudnak vele megbízhatóan elérni.
Az eredeti angol cikk címe: Anthropic Expands Claude Cybersecurity With Three-Tier Access.