
CISA–FBI figyelmeztetés: a külső hozzáférés veszélyeztetheti az ipari vezérlőrendszerek biztonságát
A Cybersecurity and Infrastructure Security Agency, vagyis a CISA, valamint az FBI közös tájékoztatója arra figyelmeztet, hogy a külső ipari…

A Cybersecurity and Infrastructure Security Agency, vagyis a CISA, valamint az FBI közös tájékoztatója arra figyelmeztet, hogy a külső ipari…
A Cloudflare kijavított egy sérülékenységet, amely lehetővé tette, hogy fizetős ügyfelek a megosztott konténeres infrastruktúrán más ügyfelek után visszamaradt adatokat…
Az OpenAI felülvizsgálja AI-ügynökeinek amerikai kormányzati weboldalakon végzett tevékenységét, miután nyilvánosságra hozta, hogy rendszerei nyilvános szövetségi adatokat értek el. Ettől…
Az FBI vizsgálja azokat az állításokat, amelyek szerint hackerek érzékeny információkat loptak el a hivatal munkatársairól és állásjelentkezőiről. Az ügy…
A WordPress sürgős biztonsági frissítést adott ki egy kritikus sérülékenységhez, amely lehetővé teheti a támadók számára, hogy a weboldal témakönyvtárain…
Az F5 sürgősségi javítócsomagokat adott ki a BIG-IP Access Policy Manager, röviden APM egyik kritikus sérülékenységéhez. A támadók a hibát…
Egy biztonsági kutató olyan demonstrációs programot tett közzé, amely a Microsoft Defender Antivirus frissítési folyamatát zavarhatja meg. A BigDiskBuster elnevezésű…
Egy biztonsági kutató olyan demonstrációs programot tett közzé, amely a Microsoft Defender Antivirus frissítési folyamatát zavarhatja meg. A BigDiskBuster elnevezésű…
Az amerikai Kiberbiztonsági és Infrastruktúra-biztonsági Ügynökség, a CISA sürgős vizsgálatra és védelmi intézkedésekre utasította a szövetségi szerveket három Linux kernel…
2026. szeptember 11-től a gyártóknak jelenteniük kell az aktívan kihasznált sérülékenységeket és a digitális elemeket tartalmazó termékeik biztonságára hatást gyakorló…
Az amerikai Kiberbiztonsági és Infrastruktúra-biztonsági Ügynökség, a CISA új útmutatót tett közzé, amely mesterséges rendszerek, fiókok, hitelesítő adatok és dokumentumok…
Az amerikai Kiberbiztonsági és Infrastruktúra-biztonsági Ügynökség, a CISA és a Nemzeti Szabványügyi és Technológiai Intézet, a NIST átfogó útmutatót tett…
A Google megerősítette, hogy a Gemini mesterségesintelligencia-rendszer egy ellenőrzöttnek szánt kiberbiztonsági értékelés során három valódi vállalat rendszeréhez szerzett jogosulatlan hozzáférést.…
Működő demonstrációs exploitok jelentek meg négy olyan Linux-kernel-sérülékenységhez, amelyek megfelelően konfigurált, javítatlan rendszeren egy korlátozott jogosultságú helyi felhasználónak is root…
Kormányzati kibervédelmi szervek frissített technikai útmutatót adtak ki, hogy segítsék a szervezeteket a Microsoft Active Directory-környezetek védelmében. A dokumentum a…
Az OpenAI hivatalos keretrendszert vezetett be azoknak az eseteknek a kivizsgálására és nyilvános jelentésére, amelyekben mesterségesintelligencia-rendszerei váratlanul viselkednek, engedély nélkül…
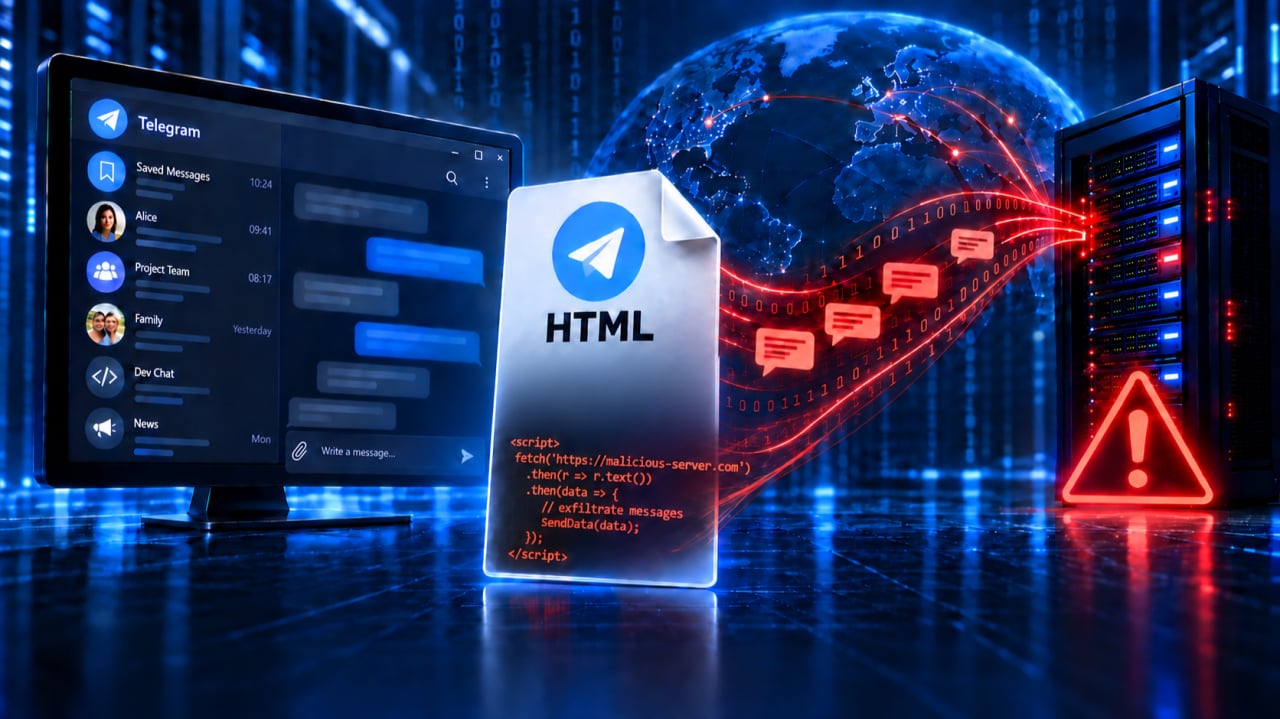
A Telegram Desktop egyik magas súlyosságú sérülékenysége lehetővé tette, hogy támadók rejtett JavaScript-kódot helyezzenek el látszólag ártalmatlan üzenetekben. A kód…
Az Apple az év egyik legnagyobb biztonsági frissítési csomagját adta ki: az iOS 27, az iPadOS 27 és a macOS…
Az Oracle átfogó biztonsági frissítést adott ki, amely 672 különálló sérülékenységet kezel a vállalat legszélesebb körben használt üzleti termékeiben. Az…
Több jelentős adatzsarolási művelethez köthető kiberbűnözők a passkeyekkel és az egyszeri bejelentkezési rendszerekkel kapcsolatos bizonytalanságot használják ki vállalati Microsoft-fiókok kompromittálására.…
Az oldal tartalma nem másolható!
