

Kategória: Kibertámadás hírek
-
Ingyenes AI-sérülékenységkeresőt indított az Anthropic a nyílt forráskódú projektek támogatására
Az Anthropic elindította az OSS Scanner nevű ingyenes szolgáltatását, amely a vállalat legerősebb mesterségesintelligencia-modelljeivel keres biztonsági sérülékenységeket nyílt forráskódú szoftverekben.…
-
AnyDesk Linux: root hozzáférést tehet lehetővé a nyilvánosságra hozott AnyPwn exploit
Az AnyDesk Linux-változatának egyik sérülékenységéhez közzétett működő exploit ismét ráirányította a figyelmet egy júniusi frissítésre. Az eset azt is felveti,…
-
Rendkívüli Exchange-frissítést adott ki a Microsoft: más felhasználók leveleihez is hozzáférést engedhet a hiba
A Microsoft soron kívüli biztonsági frissítést adott ki az Exchange Serverhez egy magas súlyosságú sérülékenység javítására. A hiba lehetővé teheti,…
-
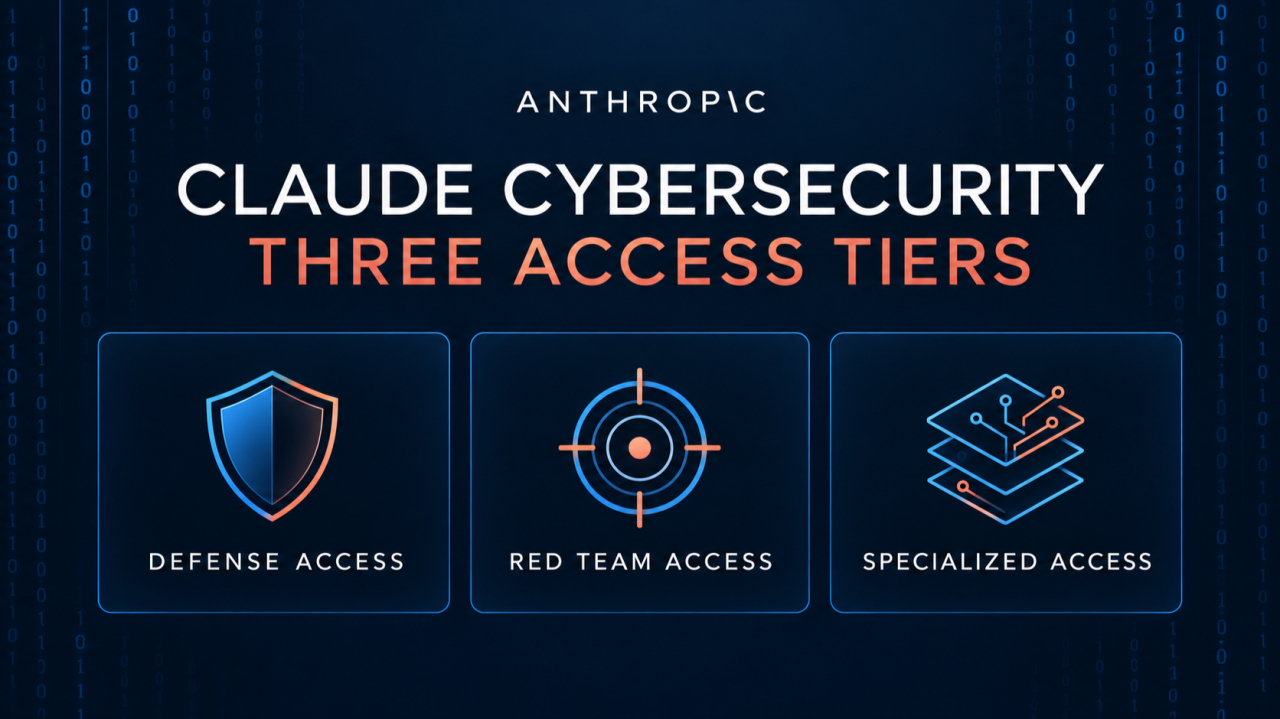
Háromszintű hozzáféréssel bővíti a Claude kiberbiztonsági képességeit az Anthropic
A 2026. október 6-án bejelentett változás a Cyber Verification Programot, röviden CVP-t, valamint a Project Glasswing kezdeményezést egy átfogóbb hozzáférési…
-
Nemzetközi akcióval számoltak fel ellopott intim képeket és gyermekek bántalmazását ábrázoló anyagokat terjesztő oldalakat
Az ügy jól mutatja, mennyire nemzetközivé váltak a képalapú szexuális visszaélésekhez, fiókfeltörésekhez és az ellopott személyes tartalmak értékesítéséhez kapcsolódó nyomozások.…
-
Az FBI és szövetségesei figyelmeztetnek: automatizált támadásokkal és tartós hozzáféréssel lopnak adatokat kínai kötődésű hackerek
Hét ország kiberbiztonsági és hírszerző szervezetei figyelmeztetést adtak ki olyan, a kínai kormányzathoz köthető támadókról, akik automatizált sérülékenységkereséssel, feltört eszközökből…
-
FortiBleed: támadók zárják ki a rendszergazdákat a Fortinet-eszközökből
Az FBI és az amerikai Secret Service arra figyelmeztetett, hogy a FortiBleed kampány mögött álló támadók továbbra is internet felől…
-
FBI-adatlopás: elmaradt biztonsági javítás miatt távolítottak el egy Accenture-höz kapcsolódó szakembert
Az FBI október 5-én eltávolított egy szerződéses szakembert az ügynökségnél végzett munkából, miután megállapította, hogy egy biztonsági javítás telepítésének elmulasztása…
-
ASOS-kibertámadás: ügyféladatok kerülhettek veszélybe, zsaroló üzenet érkezett a mobilappban
Az ASOS arra figyelmeztetett, hogy ügyfelei neveihez és elérhetőségeihez férhettek hozzá illetéktelenek, miután jogosulatlan értesítés jutott el a vásárlókhoz a…
-
Megjelent a Parrot OS 7.4: megújult adatvédelmi eszközök és bővülő hardvertámogatás
Megjelent a Parrot OS 7.4, amely újraírt AnonSurf adatvédelmi segédprogrammal, a konténerben futtatott biztonsági eszközök átalakított munkakörnyezetével, valamint a telepítést…